Haz una copia de seguridad del número, no de las palabras: el enfoque de copia de seguridad de Bitcoin, explicado y sometido a pruebas de estrés
El problema que está resolviendo
Su punto de partida es el problema de la moneda perdida. En la charla cita la estimación de Chainalysis de que se han perdido aproximadamente 3,7 millones de bitcoins debido a una mala gestión de las claves, y el estudio de River de 2025, que sitúa en unos 1,66 millones los bitcoins a los que no se puede acceder por errores de autocustodia, por delante de los aproximadamente 1,2 millones perdidos por ataques y fallos en las plataformas de intercambio. Independientemente de si se aceptan o no las cifras exactas, la tendencia es correcta y coincide con las conclusiones del propio Índice de Ansiedad por la Custodia de NLB: el riesgo principal para un titular que opta por la autocustodia no es un hacker, sino que su propia copia de seguridad falle el día que la necesite.
Su diagnóstico: el papel se quema, se decolora y acaba en la basura. Las palabras escritas en un plato se anuncian como un frase de semillas a quienquiera que los encuentre. Los sistemas de letras metálicas tienen piezas móviles que pueden caerse. Su solución es dejar de hacer copias de seguridad de las palabras y, en su lugar, hacerlas de los números que hay debajo.
La idea fundamental: una frase de semillas es una representación, no el secreto
BIP39 funciona por capas, y cada capa puede servir como copia de seguridad:
- Una cartera genera entropía aleatoria: 128 bits para una semilla de 12 palabras y 256 bits para una semilla de 24 palabras.
- Calcula el hash de esa entropía y añade los primeros bits como suma de comprobación (4 bits para 12 palabras, 8 bits para 24).
- El flujo de bits combinado se divide en 11 grupos de bits. Cada grupo corresponde a un número del 0 al 2047, que selecciona una palabra de la lista de 2048 palabras.
Las letras no son más que la interpretación más accesible de esa secuencia de números. El enfoque de Quentin consiste precisamente en respaldar una de las capas más profundas, en el metal, y tratar las letras como algo que se regenera en el momento de la recuperación.
La pila de métodos, capa por capa
Primero el metal. Sea cual sea la representación que elijas, se coloca sobre una placa sólida perforada o estampada; nunca sobre mosaicos con piezas móviles. Nos muestra el OneKey KeyTag (una placa de titanio con una rejilla perforada para puntos binarios) y las placas de titanio ColdTi. Las placas se guardan en lugares separados.
Capa 1: las cuatro primeras letras. Cada palabra del BIP39 se identifica de forma única mediante sus cuatro primeras letras. Grabar “aban, abil, able” en lugar de las palabras completas ahorra espacio y hace que la placa resulte un poco menos evidente, sin que se pierda información alguna.
Nivel 2: números de índice de palabras. Cada palabra se convierte en su posición de cuatro dígitos en la lista, del 0001 al 2048. Los números son independientes del idioma, lo cual es importante para los herederos: aunque exista una lista de palabras en muchos idiomas, un índice siempre apunta a la misma palabra.
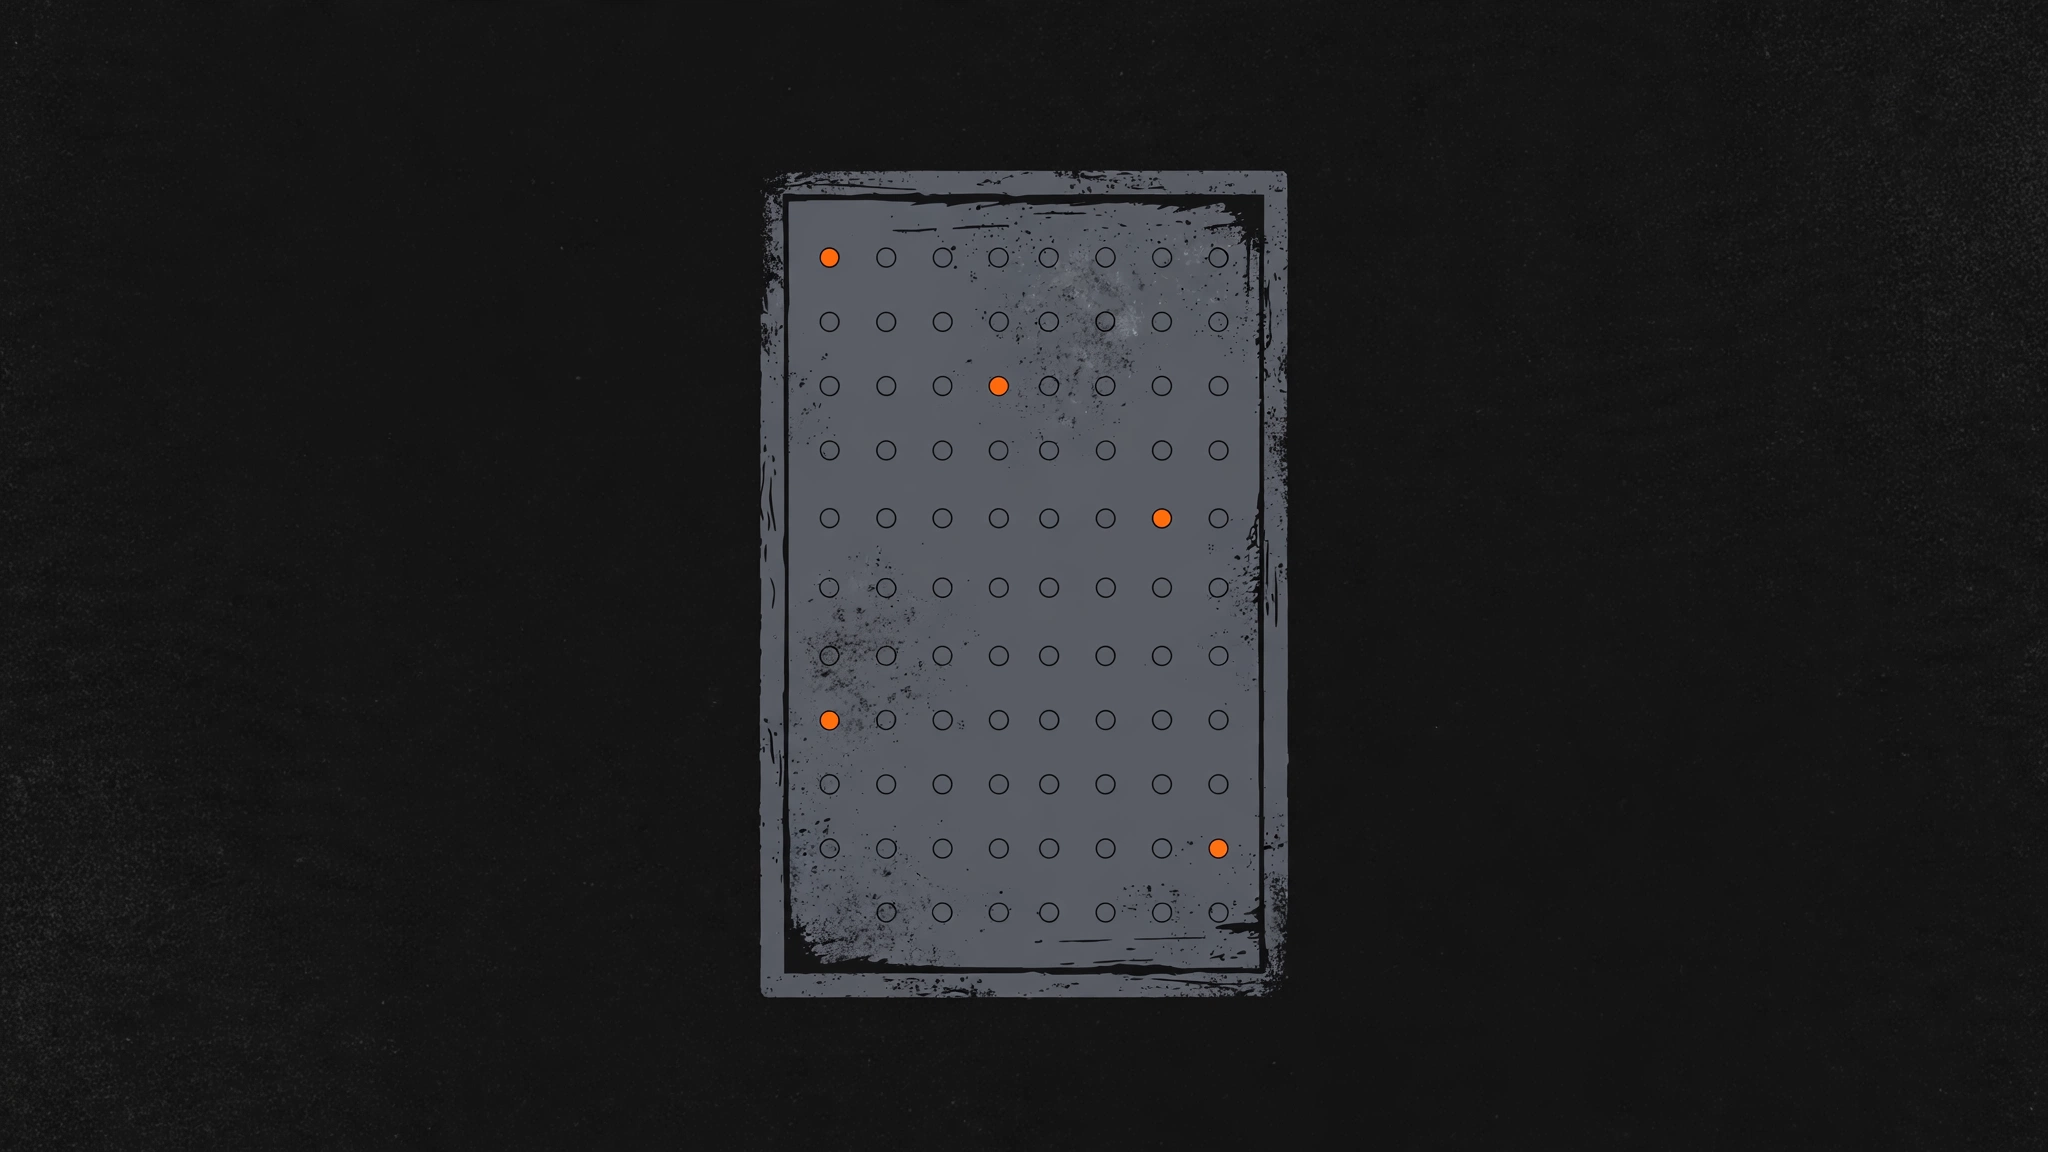
Capa 3: binario. Cada índice tiene 11 bits, por lo que una frase semilla de 12 palabras equivale a 132 dígitos binarios y una de 24 palabras, a 264. Esto es lo que almacena la rejilla perforada del KeyTag. Una placa con puntos o una secuencia de unos y ceros no se interpreta como una frase semilla, ni siquiera para la mayoría de los usuarios de Bitcoin.
Capa 4: octal. Convierte cada índice decimal a base 8. Su ejemplo: el índice de palabra 2032 se convierte en 3760 en octal. La clave está en el camuflaje: un número estampado que no sigue el formato habitual de índices del 1 al 2048 parece un dato aleatorio.
Capa 5: entropía sin procesar en formato hexadecimal. La capa más profunda. Omite por completo las palabras y los índices, y almacena la propia entropía como un número hexadecimal: 32 caracteres para una semilla de 12 palabras, 64 para una de 24 palabras. En el momento de la recuperación, se pega el código hexadecimal en una herramienta BIP39 (él utiliza el conversor de Ian Coleman, descargado y ejecutado sin conexión) y esta regenera de forma determinista la frase semilla exacta. Él va más allá: el código hexadecimal puede incorporarse a un código QR, y puede cifrarse con una contraseña antes de almacenarlo en cualquier lugar.
Alrededor de la pila: un BIP39 frase de contraseña como un segundo factor auténtico (sugiere guardar la frase de acceso en un gestor de contraseñas cifrado, como Proton Pass o Bitwarden, o codificada en hexadecimal o base 64), Shamir el reparto a través de Superbacked (la clave inicial se divide en partes en forma de códigos QR cifrados, por ejemplo, 2 de 3 o 3 de 5, que se imprimen en papel resistente al agua y se distribuyen), la distribución geográfica de cada copia y un simulacro completo de recuperación con un familiar —lo que él denomina «simulacro de fallecimiento»—, además de una revisión anual.
Lo que este enfoque hace bien
- Metal sobre papel, y se estampan o se marcan sobre las fichas de letras. Esa es la mejor práctica reconocida y él la enseña muy bien.
- La frase de contraseña se considera la verdadera capa de seguridad, y así es. Una copia de seguridad cifrada, junto con una frase de contraseña almacenada por separado, constituye un sistema de doble factor.
- La distribución y los ensayos forman parte del método, no son algo secundario. La mayoría de las guías de copias de seguridad nunca te indican que le entregues la copia de seguridad a tu pareja, te tumbes en el suelo y observes cómo intenta restaurar una cartera de prueba. La suya sí lo hace.
- Los números son realmente más compactos y más fáciles de estampar con precisión que 24 palabras. 64 caracteres hexadecimales ocupan poco espacio.
- Advierte en repetidas ocasiones sobre su propia complejidad: “La complejidad es enemiga de la seguridad, pero también lo es la simplificación excesiva”, suele decir, y ese es el instinto acertado.
La prueba de resistencia: dónde se rompe la pila
1. La detección de errores desaparece a medida que se profundiza. Las palabras incluyen una suma de comprobación, y esa suma de comprobación actúa como un mecanismo de seguridad: si se escribe mal una palabra durante la recuperación, la cartera suele rechazar la frase en lugar de abrir en silencio una cartera equivocada. Si se pasa a la entropía sin procesar, el mecanismo de seguridad desaparece. La suma de comprobación se deriva de la entropía en el momento de la regeneración, por lo que un solo dígito hexadecimal erróneo genera una frase semilla perfectamente válida para otra cartera vacía, sin que se muestre ninguna advertencia. Él mismo lo dice en la charla: “Un dígito equivocado y tu frase semilla se ha esfumado”. Es peor que desaparecer. Se sustituye silenciosamente, y te das cuenta en el peor momento posible. Los índices de palabras mantienen una protección parcial (un índice erróneo suele romper la suma de comprobación), y los binarios y octales también la mantienen si se descodifican correctamente, pero cada paso de conversión manual que añades entre la placa y el monedero es otro punto en el que puede producirse un error humano indetectable.
2. El anonimato no es un modelo de seguridad. El argumento a favor de los sistemas binario y octal es que un detector no reconocerá los datos. Pero los datos se encuentran en una placa de titanio que se fabricó y vendió como copia de seguridad de una frase semilla. Un ladrón conocedor de Bitcoin que encuentre una placa perforada intentará las decodificaciones obvias, y estas se han publicado en una charla pública en YouTube. Lo que realmente protege los fondos en su sistema es la frase de acceso y la distribución, no la codificación. La codificación es, en el mejor de los casos, un pequeño obstáculo para alguien que la encuentre por casualidad, y nunca debería considerarse una capa de seguridad.
3. El camuflaje también perjudica a tus herederos. Una copia de seguridad que nadie puede identificar es también una copia de seguridad que un albacea puede tirar a la basura como si fueran números aleatorios. Cada copia de seguridad codificada crea una dependencia de documentación: en algún lugar, aparte de la copia de seguridad, tus herederos necesitan instrucciones que indiquen cuáles son los números, qué codificación se utilizó, en qué orden y qué herramienta los descodifica. Si ese documento se encuentra junto a la copia de seguridad, el camuflaje no sirve de nada. Si está en otro lugar, has creado un sistema de dos partes en el que, si se pierde cualquiera de ellas, se pierden los bitcoins. Hay que reconocer que su repositorio «Self-Inheritance-Protocol» es precisamente un intento de crear esa capa de documentación.
4. La recuperación depende de herramientas no estándar. Todas las carteras del mundo aceptan palabras de semilla. Casi ninguna acepta entropía sin procesar. La recuperación a partir de una copia de seguridad hexadecimal pasa por una herramienta de conversión, lo que implica un ordenador sin conexión a Internet, una copia fiable de la herramienta y un usuario que sepa lo que significa “mostrar detalles de entropía”, quizá dentro de décadas, quizá un familiar afligido. Las palabras BIP39 no son solo un formato, son el estándar de interoperabilidad. Una copia de seguridad codificada renuncia a eso.
5. Las recomendaciones sobre el almacenamiento de contraseñas son el eslabón más débil de su producto. Recomendar un gestor de contraseñas en la nube para la frase de acceso reintroduce precisamente esa superficie de ataque digital que la placa metálica pretende evitar, y una frase de acceso almacenada en formato hexadecimal o Base64 supone la misma estrategia de ocultación que la codificación de la semilla. La frase de acceso merece el mismo tratamiento que la semilla: fuera de línea, duradera y separada.
6. Nada de eso cubre el resto de la cartera. Entropy regenera la semilla, y nada más. Una frase de acceso sigue necesitando su propia copia de seguridad. Una cartera multisig sigue necesitando su descriptor y las demás claves. Esto también es válido para una copia de seguridad con una palabra simple, pero la idea de que “toda tu cartera cabe en 64 caracteres” invita a la gente a olvidarla.
¿Quién debe utilizar cada capa?
- Principiantes: palabras grabadas o estampadas en una placa metálica, en dos lugares. El acortamiento a cuatro letras es una forma inofensiva de ahorrar espacio. Omite una de cada dos capas.
- Nivel intermedio: Añade una frase de contraseña almacenada fuera de línea y de forma independiente, y practica el proceso de recuperación. Ahí es donde reside la verdadera mejora en materia de seguridad.
- Avanzado, técnico y solo como segunda opción de respaldo: Una placa hexadecimal de entropía sin procesar es una copia redundante legítimamente compacta, siempre que el método de decodificación esté documentado en tus instrucciones de sucesión y se guarde por separado de la placa. Comprueba todo el proceso de ida y vuelta: de la placa al formato hexadecimal, a la semilla regenerada y, finalmente, a la misma huella digital del monedero, antes de confiar en ella.
- Saltar: octal y binario como únicas codificaciones. Añaden pasos de conversión y ambigüedad en la recuperación (¿un «3760» estampado: ¿índice decimal, octal o algo más?) a cambio de un camuflaje que no resiste el contacto con un buscador especializado en Bitcoin.
En resumen
Quentin es un profesor de referencia en lo que respecta a la capa física: metal, sin piezas móviles, distribución, ensayo. Su pila de codificación es ingeniosa, y la copia de seguridad de entropía es una técnica real que debe formar parte del kit de herramientas de cualquier usuario avanzado como copia redundante. Pero este enfoque invierte una prioridad. La función de una copia de seguridad es que pueda ser recuperada por un no experto bajo presión en el peor de los casos, y cada capa entre la placa y las palabras sacrifica la recuperabilidad a cambio de camuflaje. Las palabras grabadas en metal, una frase de acceso guardada por separado, copias en más de un lugar y una recuperación ensayada salvarán más bitcoins que cualquier codificación. Aprovecha su disciplina física. Sé mucho más cuidadoso con sus cifras.
Fuentes
- Transcripción de la charla: “4 millones de bitcoins perdidos para siempre: por qué fallará tu copia de seguridad”, The Bitcoin Backup, YouTube (vídeo DxL-YZDbziU), que incluye los tutoriales sobre entropía, sistema octal, sistema binario, frase de contraseña y Superbacked, así como las cifras de River y Chainalysis que cita.
- GitHub: github.com/TheBitcoinBackup (Quentin), repositorio «Self-Inheritance-Protocol», licencia MIT, creado en noviembre de 2024, sitio de documentación en GitHub Pages.
- X: @thebtcbackup.
- Referencias metodológicas: BIP39 (mecánica de la entropía, la suma de comprobación y el índice de palabras), conversor BIP39 de Ian Coleman (vista detallada de la entropía), Superbacked (partes QR de Shamir cifradas).